生产环境升级OpenResty服务器,如何完成兼容检查、灰度切换与回滚验证
介绍生产环境中平行升级OpenResty的完整流程,涵盖运行基线盘点、配置与模块兼容检查、备份恢复、独立节点验证、负载均衡灰度切流及故障回滚,适合负责线上服务器升级迁移的运维与技术人员。
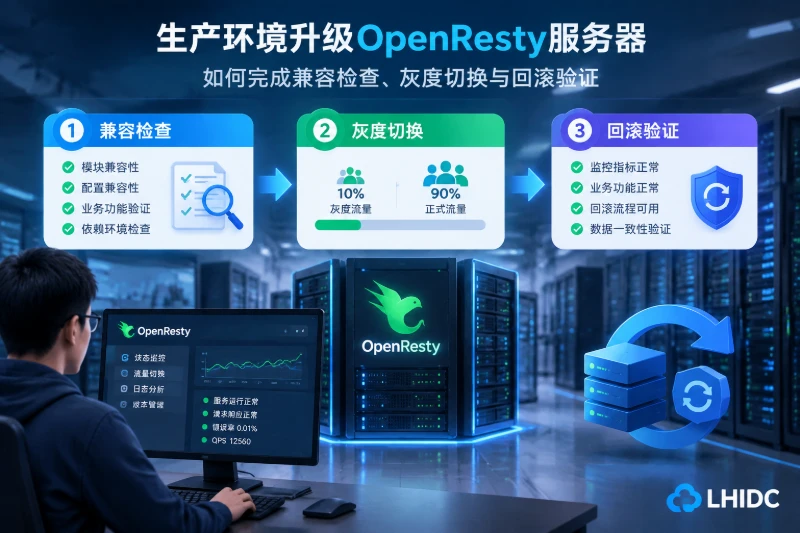
典型升级现场往往是这样:旧版 OpenResty 已承载线上流量,新版本需要修复漏洞或获得新的组件能力,但配置中混有 Lua 模块、动态模块、证书路径和自定义日志格式,直接替换软件包虽然省事,却会把兼容问题、流量切换和回滚风险压缩到同一个停机窗口内。
更稳妥的做法是保留旧环境,平行安装新版本,依次完成运行环境盘点、配置与模块兼容检查、备份恢复验证、独立节点测试,再由负载均衡层逐步导入流量。整个灰度期间旧池应保持可用且配置不变;一旦错误率、延迟、业务成功率或资源指标偏离预设基线,立即把流量切回旧池,而不是现场降级软件包。
先确定升级边界,而不是直接执行安装
OpenResty服务器升级不仅是替换一个可执行文件。实际受影响的对象通常包括:
- OpenResty及其内置的Nginx核心、LuaJIT和Lua模块。
- 通过
load_module加载的第三方动态模块。 nginx.conf、虚拟主机、上游服务器和TLS配置。- Lua代码、
lua_package_path、lua_package_cpath及外部依赖。 - systemd服务单元、启动参数、PID文件和运行用户。
- 本地证书、GeoIP数据库、缓存目录及临时文件目录。
- 日志采集、监控探针、健康检查和负载均衡规则。
lua_shared_dict中的限流、缓存、会话或业务状态。
其中,lua_shared_dict属于进程内存状态,不能通过复制配置目录完成迁移。若业务把登录会话、关键限流计数或任务状态放在共享字典中,新旧实例之间不会自动同步。灰度前必须确认这些状态可以短暂分离、允许重建,或者已经存放在外部共享系统中。
现场还应先选定升级方式:
| 升级方式 | 优点 | 主要风险 | 适用条件 |
|---|---|---|---|
| 原地覆盖升级 | 操作步骤少 | 新旧文件互相覆盖,回滚依赖包降级和配置恢复 | 非关键环境或已有可靠镜像回退机制 |
| 同机平行安装 | 可保留旧二进制 | 端口、PID、日志和目录容易冲突 | 适合兼容测试,不宜作为主要故障隔离手段 |
| 独立节点蓝绿升级 | 新旧环境隔离,可分批切流 | 需要负载均衡层和额外节点 | 生产环境优先采用 |
| 容器镜像滚动升级 | 版本和依赖可固化 | 仍需处理探针、连接排空和状态外置 | 已容器化且支持版本回退的环境 |
Nginx体系支持基于信号的热升级,但它更适合已充分验证的二进制替换。涉及第三方模块、系统库或Lua依赖变化时,仅依靠热升级不能形成真正隔离的灰度池,也会增加旧主进程与新主进程并存时的判断难度。
从正在运行的旧环境提取兼容基线
升级前最重要的材料不是安装文档,而是旧实例实际使用的编译参数、加载模块和启动方式。以下命令适用于常见的systemd Linux环境;如果服务名不是openresty,应先从进程和服务单元中确认,不能直接照搬路径。
cat /etc/os-release
uname -a

command -v openresty || command -v nginx
ps -eo pid,ppid,user,args | grep -E '[n]ginx: master|[o]penresty'

sudo systemctl status openresty --no-pager
sudo systemctl cat openresty

sudo openresty -V 2>&1
如果openresty命令不在PATH中,应使用systemctl cat openresty显示的ExecStart路径执行-V。需要记录的内容包括:
- OpenResty版本以及对应的Nginx版本。
--prefix、--conf-path、--modules-path、--with-*和--add-module参数。- TLS、HTTP/2、真实IP、流媒体等业务正在使用的编译功能。
- systemd单元中的运行用户、文件句柄限制和环境变量。
- 动态模块文件及其来源。
- OpenSSL、PCRE或PCRE2、zlib等依赖库。
- Lua模块的安装位置、版本和加载路径。
还可以查看旧二进制链接的共享库:
sudo ldd /实际路径/openresty
ldd输出中不能出现not found。对新二进制执行同样检查,可以提前发现新节点缺少系统库、库版本不匹配或搜索路径错误。
配置语法通过不等于业务兼容
nginx -t主要验证配置语法、文件可读性和部分初始化逻辑,无法覆盖以下问题:
- Lua代码只在请求到达特定阶段时才报错。
- 某些上游、DNS解析或外部接口只有运行时才访问。
- 动态模块可以加载,但行为与旧版本不同。
- SSL握手、SNI和客户端协议组合未被实际触发。
- 定时器、后台任务和共享字典容量问题需要运行一段时间才出现。
- 配置指令仍然有效,但默认行为或参数要求发生变化。
因此,兼容检查应分成构建兼容、配置兼容、运行兼容和业务兼容四层。
| 检查层级 | 重点对象 | 验证方法 |
|---|---|---|
| 构建兼容 | 编译参数、动态模块、系统库 | 对比-V输出,执行ldd,检查模块构建版本 |
| 配置兼容 | 指令、路径、权限、证书 | 使用新二进制执行-t和-T |
| 运行兼容 | Lua加载、DNS、上游连接、定时器 | 独立启动新实例并查看错误日志 |
| 业务兼容 | 登录、API、上传、回源、缓存 | 按关键业务路径发送真实结构的测试请求 |
第三方动态模块尤其需要谨慎。不要把旧环境中的.so文件直接复制到新版本后默认认为可用;Nginx核心版本、编译选项或模块构建方式不同,都可能导致模块不兼容。出现“module is not binary compatible”或未定义符号时,应针对新版本重新构建模块,或者选用明确匹配的模块包。
备份必须覆盖“恢复所需内容”
升级前的备份不能只保存nginx.conf。现场至少应保留旧二进制、完整配置、Lua代码、模块、证书引用关系、服务单元和软件包信息。
先创建仅管理员可访问的备份目录:
sudo install -d -m 0700 /var/backups/openresty-upgrade
STAMP="$(date +%Y%m%d-%H%M%S)"
确认实际目录后再执行归档。下面只是路径示例,执行前应删除不存在的目录,并核对归档是否包含私钥等敏感文件:
sudo tar --acls --xattrs -czf \
  "/var/backups/openresty-upgrade/openresty-${STAMP}.tar.gz" \
  /etc/openresty \
  /usr/local/openresty/nginx/conf \
  /usr/local/openresty/lualib \
  /etc/systemd/system/openresty.service
生成校验值并限制权限:
sudo sha256sum \
  "/var/backups/openresty-upgrade/openresty-${STAMP}.tar.gz" \
  | sudo tee "/var/backups/openresty-upgrade/openresty-${STAMP}.sha256"

sudo chmod 0600 \
  "/var/backups/openresty-upgrade/openresty-${STAMP}.tar.gz" \
  "/var/backups/openresty-upgrade/openresty-${STAMP}.sha256"
如果使用发行版软件包,还应记录已安装包版本。不同系统使用不同命令,需先查看/etc/os-release:
# Debian、Ubuntu及其衍生系统
dpkg-query -W | grep -Ei 'openresty|nginx|luajit|lua-resty'

# RHEL、Rocky Linux、AlmaLinux等RPM系统
rpm -qa | grep -Ei 'openresty|nginx|luajit|lua-resty'
备份完成后要做一次恢复验证:在隔离目录或测试节点解压归档,确认配置、模块和证书引用能够重新组成旧环境。只验证压缩包“可以打开”,并不能证明旧服务能够启动。
平行安装新版本并保持目录隔离
典型现场会把新版本安装到独立前缀,例如/opt/openresty-新版本,旧版本目录不删除、不覆盖。配置也使用独立副本,避免为了适配新版本而修改旧池正在使用的文件。
建议至少隔离以下对象:
- 二进制和模块目录。
- 配置目录。
- PID文件。
- 错误日志与访问日志。
- 临时文件和缓存目录。
- 同机测试时使用的监听端口。
- systemd服务名或启动脚本。
假设新版本位于/opt/openresty-new,配置副本位于/srv/openresty-new,可以明确指定新二进制检查配置:
sudo /opt/openresty-new/nginx/sbin/nginx \
  -t \
  -p /srv/openresty-new/ \
  -c conf/nginx.conf
如果返回成功,再导出完整展开后的配置进行人工比对:
sudo /opt/openresty-new/nginx/sbin/nginx \
  -T \
  -p /srv/openresty-new/ \
  -c conf/nginx.conf \
  > /tmp/openresty-new-config.txt 2>&1
展开配置可能包含域名、内部地址或其他敏感信息,文件应妥善保管并在完成比对后按内部安全流程处理。
同机启动新实例时,不能与旧实例争用相同的IP和端口。可以先增加一个仅本机可访问的健康检查虚拟主机:
server {
    listen 127.0.0.1:18080;
    server_name _;

    access_log off;

    location = /__upgrade_health {
        default_type text/plain;
        return 200 "openresty-new\n";
    }
}
启动后检查端口、进程和响应:
sudo ss -lntp | grep 18080
curl -fsS http://127.0.0.1:18080/__upgrade_health
健康接口返回200只能证明进程能够接收请求,不能代替业务检查。还应使用实际域名、Host头和业务路径测试虚拟主机,例如:
curl -v \
  --resolve example.com:18080:127.0.0.1 \
  http://example.com:18080/业务检查路径
HTTPS测试应使用新实例实际监听的测试端口,同时验证证书链、SNI和协议协商。不要因为测试方便而在生产配置中关闭证书校验。
灰度切换按“指标通过”推进,不按时间机械推进
完成独立验证后,新版本节点可以加入负载均衡池,但初始状态应不接流量或只接受运维测试请求。推荐的推进顺序是:
- 新节点加入负载均衡配置,但保持禁用或权重为零。
- 从负载均衡入口执行健康检查,确认网络路径和Host头正确。
- 导入少量可识别流量,检查访问日志、错误日志和业务结果。
- 对比新旧池的状态码分布、响应时间、上游错误和资源使用。
- 指标保持在预设范围后再分阶段增加新池权重。
- 新池承载全部流量后,旧池继续保留一个观察窗口。
- 确认无需回退后,对旧连接执行排空,再停止旧服务。
若负载均衡器使用权重分配,新旧池的概念配置可以表示为:
upstream openresty_pool {
    server 192.0.2.10:443 weight=9;
    server 192.0.2.20:443 weight=1;
}
这里的地址和权重仅用于说明机制,生产环境应替换为实际节点,并根据业务基线决定比例。权重只代表连接或请求调度倾向,长连接、会话保持、上游重试和连接复用都会使实际流量比例与权重存在差异。
灰度期间至少观察以下信号:
- 新节点健康检查是否连续成功。
- 4xx、5xx及特定业务错误码是否异常增加。
error.log中是否出现Lua异常、模块错误、上游超时或连接失败。- 关键接口、登录、支付回调、上传和WebSocket等路径是否正常。
- CPU、内存、文件句柄、连接数和共享字典容量是否异常。
- 新旧池响应内容、缓存行为和请求头处理是否一致。
- 日志采集、指标上报和告警是否仍能识别新实例。
对于systemd管理的节点,可以结合服务日志排查:
sudo journalctl -u openresty --since "30 minutes ago" --no-pager
sudo tail -n 200 /实际路径/error.log
服务名和日志路径必须以当前节点配置为准。若系统日志出现进程被杀、内存不足或库加载失败,还应检查内核日志:
sudo journalctl -k --since "30 minutes ago" --no-pager
常见失败线索应该如何判断
灰度节点出现问题时,不应立即改动旧池。先将新节点从流量入口摘除,再根据错误类型处理。
配置检查提示未知指令
这通常意味着新版本缺少对应模块,或者动态模块没有成功加载。处理顺序是:
- 对比新旧二进制的
-V输出。 - 检查配置顶部的
load_module。 - 确认模块文件路径和运行用户权限。
- 针对新Nginx核心重新构建模块。
- 使用新二进制重新执行
-t。
不要通过直接删除未知指令让配置“先启动”,除非已经确认该功能不再需要及其业务影响。
Lua报错“module not found”
重点核对:
lua_package_path和lua_package_cpath是否仍指向旧目录。- Lua模块是否只安装在旧前缀中。
- 模块依赖的共享库能否被新进程找到。
- systemd环境变量与命令行测试环境是否一致。
- 运行用户是否有目录遍历和文件读取权限。
命令行中以管理员身份加载成功,并不代表服务运行用户也能加载。
新节点大量出现502或504
先区分是OpenResty自身问题还是上游问题:
- 查看错误日志中的具体上游地址和错误原因。
- 从新节点直接检查DNS解析和上游端口。
- 对比新旧节点的路由、访问控制和代理环境。
- 核对
proxy_connect_timeout、proxy_read_timeout及上游TLS参数。 - 检查是否遗漏客户端证书、内部CA或SNI配置。
如果只有新节点失败,优先检查节点环境和配置差异,不应先修改所有节点的超时参数掩盖问题。
回滚要在升级前演练,在故障时只执行既定动作
有效的回滚并不是“备份还在”,而是旧池仍能启动、负载均衡能够切回、旧配置没有被新版本改写,并且切回后能从用户入口完成验证。
建议预先定义触发条件,例如:
- 新池健康检查连续失败。
- 关键业务成功率低于既定服务目标。
- 5xx、延迟或上游失败明显偏离升级前基线。
- 出现无法解释的Lua异常、进程退出或内存增长。
- 新旧版本返回内容不一致并影响业务。
- 监控与日志链路失效,导致无法判断真实运行状态。
触发后按以下顺序执行:
- 在负载均衡层停止向新池分配新流量。
- 确认旧池健康,再恢复旧池原有权重。
- 从外部入口验证域名、TLS、关键接口和业务操作。
- 保留新节点现场,不立即删除日志、缓存或进程信息。
- 如果修改过服务单元或软链接,先恢复旧配置并执行配置检查。
- 确认流量已经稳定回到旧池后,再处理新节点。
旧版本配置检查必须调用旧二进制:
sudo /旧版本实际路径/openresty \
  -t \
  -p /旧版本实际前缀/ \
  -c conf/nginx.conf
如果服务单元曾发生修改,恢复后需要让systemd重新读取配置:
sudo systemctl daemon-reload
sudo systemctl start openresty
sudo systemctl status openresty --no-pager
以上命令的前提是旧配置检查已经通过,且确认启动不会争用新实例仍占用的端口。不要在端口状态不明时反复执行restart。
回滚后的验证不能停留在“进程是active”。至少应检查:
sudo ss -lntp
curl -fsS https://实际业务域名/健康检查路径
sudo tail -n 100 /旧实例实际路径/error.log
还要通过负载均衡入口完成一次关键业务请求,确认DNS、TLS、反向代理、上游服务和响应内容都已恢复。
容易被忽略的升级检查项
OpenResty服务器升级完成后,旧池不宜立即删除。先核对长连接是否排空、定时器是否只在预期节点执行、缓存和共享字典状态是否符合设计,再决定何时下线旧版本。
尤其需要复查以下边界:
- 新旧节点同时运行时,定时任务是否会重复执行。
- 会话保持是否导致部分用户长期停留在旧池。
- WebSocket、流式响应和大文件上传是否能正常排空。
- 新配置能否被旧二进制解析,若不能,回滚必须使用旧配置副本。
- 证书续期脚本、日志轮转脚本和监控脚本是否仍引用旧路径。
- 软件包自动更新是否可能覆盖平行安装的版本。
- 本地缓存、限流计数和共享字典重置是否会造成业务突变。
- 旧版本二进制、配置归档和回滚操作记录是否保持可用。
只有在新版本持续通过入口验证、业务指标稳定、旧连接完成排空,并且再次执行回滚流程仍能明确找到旧二进制和旧配置后,才适合清理旧环境。这样即使后续暴露出只在特定流量或定时任务中出现的兼容问题,也仍保留可控的处置空间。