边缘服务器上的服务因权限不足无法读写目录,如何按最小权限修复
面向Linux边缘服务器运维人员,梳理服务无法读写目录时的排查顺序,涵盖服务身份、用户组、目录权限、ACL、只读挂载、安全策略及容器UID映射,并说明如何按业务需求实施最小授权、验证读写结果和保留回滚依据。
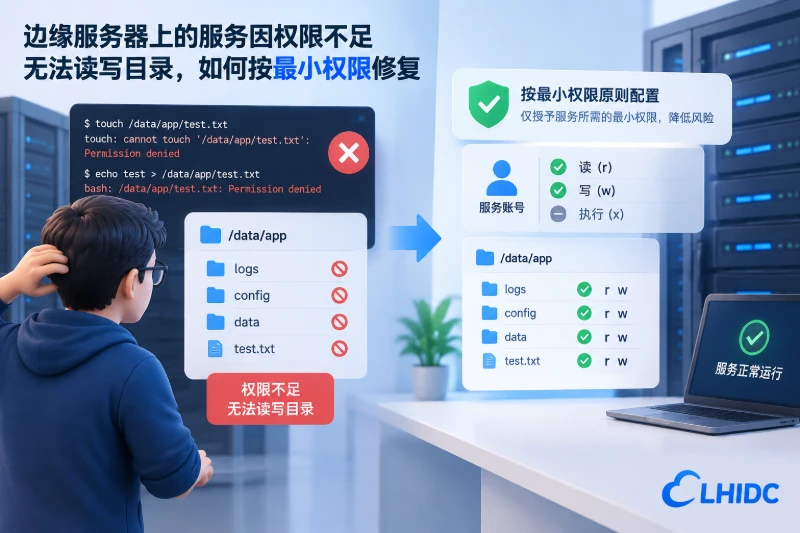
服务启动失败、上传文件无法落盘、缓存目录反复报错,日志中常见 Permission denied、EACCES 或 Read-only file system。这类故障不能仅凭报错就直接执行 chmod -R 777:真正的限制可能来自目录属主、父目录缺少执行权限、ACL、SELinux/AppArmor、systemd 沙箱、只读挂载,或者容器内外 UID 不一致。
在 Linux 边缘服务器上,建议按“确认失败路径与服务身份 → 检查传统权限和 ACL → 检查挂载状态 → 检查安全策略与服务沙箱 → 按业务需要授予最小权限 → 使用服务身份验证”的顺序处理。越靠前的检查风险越低,也越容易排除常见问题。以下操作以采用 systemd 的 Linux 发行版为主,执行前应将服务名、用户和目录替换为实际值。
先确认究竟是哪一个路径失败
同一个服务可能同时访问配置目录、静态文件目录、日志目录、缓存目录和运行时目录。只知道“服务没有权限”还不足以决定如何修复,首先要从应用和系统日志中找到完整路径及具体操作。
以 edge-app.service 为例:
sudo systemctl status edge-app.service --no-pager -l
sudo journalctl -u edge-app.service --since "30 minutes ago" --no-pager
重点查找以下信息:
- 失败路径是目录还是文件。
- 失败操作是读取、创建、覆盖、重命名还是删除。
- 错误是
Permission denied、Read-only file system还是No space left on device。 - 故障发生在启动阶段,还是处理某个请求时。
- 服务升级、迁移目录、恢复备份或调整挂载后是否开始出现。
几类错误虽然表现相似,处理方向并不相同:
| 错误或现象 | 优先检查方向 | 说明 |
|---|---|---|
Permission denied、EACCES |
用户、组、目录权限、ACL、安全策略 | 最典型的权限拒绝 |
Read-only file system、EROFS |
文件系统挂载、systemd 沙箱、容器只读层 | 提高目录权限通常无效 |
No such file or directory、ENOENT |
路径配置、工作目录、容器挂载 | 不应先修改权限 |
No space left on device、ENOSPC |
磁盘空间、inode、配额 | 不是目录权限问题 |
| 能创建文件但不能删除 | 父目录写权限、粘滞位、文件占用逻辑 | 删除权限主要由父目录决定 |
| 手工执行正常,服务运行失败 | 实际服务用户、systemd 限制、SELinux/AppArmor | 交互式 Shell 与服务上下文不同 |
如果应用日志只显示相对路径,还应核对服务的工作目录:
sudo systemctl show edge-app.service \
  -p WorkingDirectory \
  -p RootDirectory \
  -p RootImage
确认服务实际以谁的身份运行
不要根据目录名或安装文档猜测服务用户。systemd 单元可能通过 User=、Group=、SupplementaryGroups= 或 DynamicUser= 改变运行身份,容器中的用户也可能与宿主机不同。
先查看单元配置和生效属性:
sudo systemctl cat edge-app.service
sudo systemctl show edge-app.service \
  -p User \
  -p Group \
  -p SupplementaryGroups \
  -p DynamicUser \
  -p MainPID
服务正在运行时,还可以查看进程真实 UID、GID 和附加组:
PID=$(systemctl show edge-app.service -p MainPID --value)
if [ "$PID" -gt 0 ]; then
  sudo grep -E '^(Uid|Gid|Groups):' "/proc/$PID/status"
  sudo readlink -f "/proc/$PID/exe"
fi
如果服务配置为用户 edgeapp,继续检查该账户:
id edgeapp
getent passwd edgeapp
getent group edgeapp
这里需要注意一个容易遗漏的情况:把用户加入新用户组后,已经运行的服务进程不会自动获得新的附加组。必须在确认业务影响后重启服务,新的进程身份才会生效。
逐级检查目录,而不是只看目标目录
Linux 进程访问 /srv/edge-app/data/cache/file.tmp 时,需要对路径中的每一级目录拥有执行权限。即使 cache 本身可写,只要 /srv、/srv/edge-app 或 data 中有一级不允许服务用户穿越,最终仍会报权限不足。
使用 namei 可以一次查看完整路径:
namei -l /srv/edge-app/data/cache
也可以分别查看目录本身及上级目录:
stat -c '%A %a %U:%G %n' \
  /srv \
  /srv/edge-app \
  /srv/edge-app/data \
  /srv/edge-app/data/cache
目录权限中的三个关键位含义不同:
r:允许列出目录项。w:允许创建、删除或重命名目录项,但通常需要同时具备x。x:允许进入目录并访问已知名称的文件。
因此,目录只有 rw- 并不等于可以正常读写。服务通常至少需要对路径上级目录具备 x,对实际数据目录具备符合业务需要的 rwx。
还要检查目标文件:
stat -c '%A %a %U:%G %n' /srv/edge-app/data/example.db
如果应用需要覆盖现有文件,既要检查文件自身写权限,也要检查应用是否采用“写入临时文件后重命名”的更新方式。后者还要求对父目录具有写入和执行权限。
检查 ACL 是否覆盖了表面权限
ls -l 只能显示传统权限的主要部分。权限字符串末尾出现 +,通常表示目录或文件存在 ACL。ACL 中的 mask 还可能压缩某个用户或组的实际权限。
ls -ld /srv/edge-app/data
getfacl -p /srv/edge-app/data
例如看到以下结果时:
user:edgeapp:rwx
mask::r-x
虽然 edgeapp 条目写着 rwx,实际生效权限仍是 r-x。getfacl 通常会在旁边标出 effective 权限。
还应检查默认 ACL。默认 ACL 决定新建文件和子目录继承哪些权限:
getfacl -p /srv/edge-app/data | grep '^default:'
如果服务能写入旧文件,却无法写入其他进程新建的文件,问题往往不是数据目录本身,而是默认 ACL、创建进程的 umask,或者不同程序使用了不一致的用户组。
排除只读挂载和存储层限制
权限位全部正确时,应确认目录所在文件系统是否可写:
findmnt -T /srv/edge-app/data -o TARGET,SOURCE,FSTYPE,OPTIONS
df -hT /srv/edge-app/data
df -i /srv/edge-app/data
结果中需要关注:
- 挂载参数是否包含
ro。 - 目录是否实际位于 NFS、CIFS、FUSE 或容器挂载中。
- 磁盘空间或 inode 是否耗尽。
- 网络文件系统是否使用 UID/GID 映射、身份压缩或服务端 ACL。
- 文件系统发生错误后是否被内核重新挂载为只读。
可结合内核日志检查文件系统异常:
sudo journalctl -k --since "1 hour ago" --no-pager | \
  grep -Ei 'read-only|filesystem|I/O error|nfs|cifs'
对于 NFS 或 CIFS 目录,本地执行 chmod、chown 可能无效,也可能被服务端策略覆盖。此时应核对服务端导出配置、挂载参数和实际使用的数字 UID/GID,而不是持续扩大本地权限。
检查 SELinux、AppArmor 和 systemd 沙箱
传统权限检查通过,不代表服务一定可以访问目录。强制访问控制和服务沙箱会在普通权限之外继续限制进程。
SELinux
先确认状态:
getenforce
ls -Zd /srv/edge-app/data
如果系统处于 Enforcing,查看最近的拒绝记录:
sudo ausearch -m AVC,USER_AVC -ts recent
也可以从审计日志或系统日志中搜索:
sudo journalctl --since "30 minutes ago" --no-pager | \
  grep -i 'avc.*denied'
不要通过长期执行 setenforce 0 或关闭 SELinux 来修复生产故障。正确方法是确认服务域、目标目录标签和访问目的,然后设置匹配的持久化标签或经过审核的策略。
例如,仅当提供 Web 服务的进程确实需要写入该目录,并且系统现有策略采用对应类型时,才可考虑:
sudo semanage fcontext -a -t httpd_sys_rw_content_t \
  '/srv/edge-app/data(/.*)?'
sudo restorecon -Rv /srv/edge-app/data
该示例不适用于所有自定义服务。执行前应通过 ps -eZ、ls -Z 和 AVC 日志确认上下文;semanage 命令所在软件包也因发行版而异,不应在未核对环境时直接套用。
AppArmor
Ubuntu、Debian及其衍生环境可能使用 AppArmor:
sudo aa-status
sudo journalctl -k --since "30 minutes ago" --no-pager | \
  grep -i 'apparmor.*denied'
如果命中某个服务配置,应在对应 AppArmor profile 中增加精确到目标路径和所需操作的规则,然后按当前发行版的工具重新加载配置。不要直接切换整个 profile 到无约束模式作为长期方案。
systemd 文件系统保护
查看服务是否启用了只读保护和路径白名单:
sudo systemctl show edge-app.service \
  -p ProtectSystem \
  -p ProtectHome \
  -p ReadOnlyPaths \
  -p ReadWritePaths \
  -p InaccessiblePaths \
  -p TemporaryFileSystem
当 ProtectSystem=strict 或目标路径落入 ReadOnlyPaths= 时,即使 Unix 权限允许,服务仍可能收到只读文件系统错误。此时应通过 drop-in 仅开放必要目录:
[Service]
ReadWritePaths=/srv/edge-app/data
修改前先保存当前单元内容:
sudo systemctl cat edge-app.service > /root/edge-app.service.before.txt
sudo systemctl edit edge-app.service
编辑后检查配置并在业务允许时重启:
sudo systemctl daemon-reload
sudo systemctl restart edge-app.service
sudo systemctl status edge-app.service --no-pager -l
ReadWritePaths= 只是解除 systemd 沙箱中的只读限制,不会自动授予目录的传统权限。目录属主、组、ACL 或 SELinux 不匹配时,服务仍然无法写入。
按业务关系选择最小权限修复方式
变更前应记录原有权限和 ACL。下面的备份只保存权限元数据,不包含文件内容;如果要进行大范围递归修改,还应先创建快照或文件级备份。
sudo stat -c '%A %a %U:%G %n' /srv/edge-app/data
sudo getfacl -Rp /srv/edge-app/data \
  > /root/edge-app-data.acl.before.txt
需要回滚 ACL 时,可在核对备份路径和影响范围后使用:
sudo setfacl --restore=/root/edge-app-data.acl.before.txt
不同使用关系应采用不同方案。
服务独占的数据目录
如果目录只由一个服务使用,可以让服务用户持有目录:
sudo chown edgeapp:edgeapp /srv/edge-app/data
sudo chmod 0750 /srv/edge-app/data
服务需要创建子目录时,目录所有者具备 rwx 即可。不要默认递归修改整个应用目录,因为其中可能包含应由 root 持有的程序文件和配置文件。
多个进程共享写入目录
如果部署程序、Web 服务和后台任务需要共同写入,可创建专用共享组,并只将必要账户加入该组:
sudo chgrp edgewriters /srv/edge-app/data
sudo chmod 2770 /srv/edge-app/data
2 表示设置 setgid 位,使新建文件和子目录继承 edgewriters 组。还应核对各进程的 umask,避免新文件被创建为仅所有者可写。
将服务用户加入共享组后,需要重新启动相关服务,现有进程才能获得新组:
sudo usermod -aG edgewriters edgeapp
sudo systemctl restart edge-app.service
只希望某个服务获得额外权限
不适合改变目录所属组时,可以使用 ACL 精确授权:
sudo setfacl -m u:edgeapp:rwx,m::rwx /srv/edge-app/data
sudo setfacl -m d:u:edgeapp:rwx,d:m::rwx /srv/edge-app/data
第一条作用于当前目录,第二条设置默认 ACL,使后续创建的内容继承规则。已有子目录和文件不会因默认 ACL 自动改变,应先识别真正需要修改的范围,不要未经检查直接递归授权。
服务通常不需要对普通数据文件具备执行权限。目录可按需要授予 rwx,普通文件则通常只需 rw-。这也是不推荐 chmod -R 777 的原因之一:递归操作会同时放大目录和文件权限,还可能让脚本、配置和敏感数据被无关用户修改。
容器运行时要核对数字 UID/GID
边缘服务器上的服务如果运行在 Docker、Podman 或 Kubernetes 容器中,容器用户名与宿主机用户名可能没有直接关系。绑定挂载目录最终按数字 UID/GID 判断权限。
Docker 环境可先查看配置用户和容器内身份:
docker inspect --format '{{.Config.User}}' edge-app
docker exec edge-app id
docker inspect --format '{{json .Mounts}}' edge-app
如果容器内进程是 UID 10001,宿主机目录就需要向经过用户命名空间映射后的实际 UID/GID 授权。rootless 容器还可能进行额外映射,不能看到容器内是 root 就把宿主机目录直接交给 UID 0。
同时确认挂载是否为只读。Docker Compose 中的 :ro、Kubernetes 的 readOnly: true,以及根文件系统只读设置,都不是 chmod 能解决的问题。
用服务身份验证,而不是只用 root 测试
修复后先验证传统权限。假设服务用户为 edgeapp:
sudo -u edgeapp test -x /srv/edge-app/data
sudo -u edgeapp test -r /srv/edge-app/data
sudo -u edgeapp test -w /srv/edge-app/data
还可以创建一个带唯一名称的临时文件,并在读取后立即删除:
sudo -u edgeapp bash -c '
  set -e
  file=$(mktemp "$1/.lhidc-perm-check.XXXXXX")
  trap "rm -f -- \"$file\"" EXIT
  printf "%s\n" "permission-check" > "$file"
  cat "$file"
' _ /srv/edge-app/data
该测试会在目标目录短暂创建文件,执行前应确认目录允许放置临时文件。它只能验证传统用户权限和部分文件系统能力,不能完整复现 systemd、SELinux、AppArmor或容器中的服务上下文。
随后通过实际服务验证:
sudo systemctl restart edge-app.service
sudo systemctl is-active edge-app.service
sudo journalctl -u edge-app.service --since "5 minutes ago" --no-pager
验证不能只看服务是否显示 active,还应执行一次真实读写流程,例如上传、缓存生成、日志轮转或任务落盘,并确认:
- 目标文件由预期用户和用户组创建。
- 新文件权限不会阻止服务后续覆盖。
- 其他无关用户没有获得写权限。
- 重启服务和服务器后规则仍然有效。
- 日志中不再出现同一路径的
EACCES、AVC、AppArmor拒绝或只读挂载错误。
修复后持续观察哪些变化
权限故障容易在发布、备份恢复、目录迁移和服务升级后复发。可以持续监控应用错误日志、systemd 单元变更、目标目录属主与 ACL,以及 SELinux/AppArmor 拒绝记录。若共享目录由多个程序写入,还应固定各进程的运行用户、主组和 umask。
最小权限修复的判断标准不是“服务终于能运行”,而是服务只对必要路径拥有完成必要操作的权限:程序和配置通常保持只读,缓存、状态、上传或日志目录按用途单独授权;任何递归 chown、chmod 或 ACL 变更都应限定范围,并保留变更前记录和可执行的回滚方式。