迪拜服务器出现异常连接时,应查看哪些日志字段并按时间线关联定位
本文介绍迪拜服务器出现异常连接时的日志排查方法,涵盖网络入口、身份认证、应用、进程及外连记录的关键字段,并说明如何统一时区、按优先级建立事件时间线,判断连接阶段、结果含义及修复后的验证方式。
很多人看到陌生 IP、连接数上升或登录失败,就直接把问题判断为“服务器被入侵”。实际上,异常连接可能停留在 TCP 握手阶段,也可能已经通过身份认证,还可能是正常应用进程建立的外连。只看防火墙、Web 访问日志或 SSH 登录日志中的任意一种,都不足以确认连接走到了哪一步。
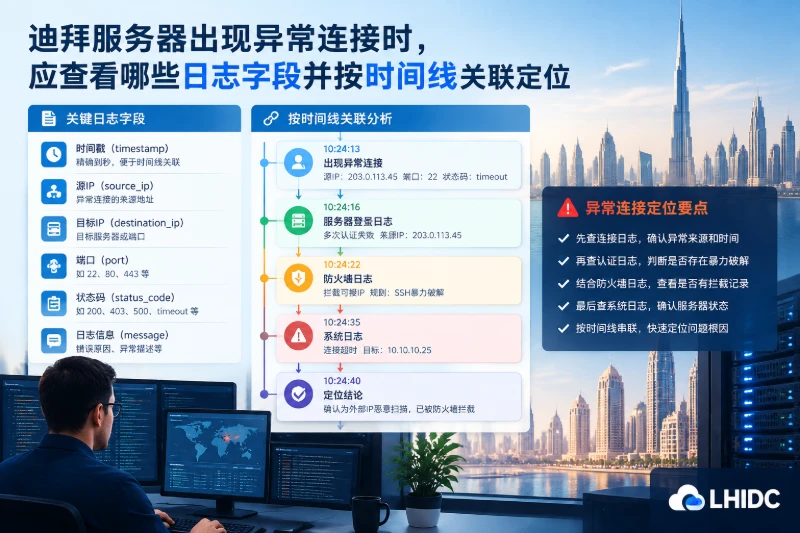
排查迪拜服务器时,应先确认各日志使用的时区和系统时钟,再按照“网络入口日志 → 身份认证日志 → 应用日志 → 系统进程与外连记录”的顺序检查。关联时重点提取时间戳、源/目标 IP、端口、协议、用户名、认证结果、请求 ID、会话 ID、PID、可执行文件和连接状态,并统一转换为 UTC 后组成时间线。
先界定“异常连接”发生在哪一层
日志定位的第一步不是搜索某个 IP,而是判断告警描述的“连接”具体指什么。
- 连接尝试:客户端发送数据包,但不一定完成 TCP 握手。
- 已建立连接:系统显示
ESTABLISHED,但不代表通过了登录认证。 - 认证成功:SSH、RDP、数据库或应用账号完成认证。
- 应用请求成功:Web 接口返回成功状态,但 HTTP 200 也不一定等于业务操作成功。
- 服务器主动外连:某个进程连接外部 IP,可能是更新、API 调用,也可能是异常程序通信。
- 持续会话:连接保持时间、流量或请求频率偏离正常业务模式。
因此,防火墙中的 ALLOW 只能证明规则允许了流量;Web 日志中的 200 只能说明请求被处理;SSH 日志中的 Accepted 才表示对应认证方式成功。只有将这些事件按顺序关联,才能判断异常连接实际到达了哪一层。
时间不统一,关联结果就可能完全错误
迪拜服务器位于当地,并不意味着操作系统一定使用迪拜时区。Linux 可能设置为 UTC,Windows 可能使用其他时区,容器又可能继承宿主机或镜像中的时区。监控平台、CDN、反向代理和数据库也可能分别记录不同时间。
如果日志明确使用 Asia/Dubai,其时间通常以 UTC+04:00 表示,换算关系为:
UTC 时间 = 迪拜本地时间 - 4 小时
但不能仅凭服务器所在地区直接减四小时,必须先查看日志中的时区标识或系统配置。带有 Z 的时间表示 UTC;带有 +04:00 的时间已经明确包含偏移量;传统 Syslog 中不带年份和时区的时间最容易发生误判。
Linux 核对方法
以下命令适用于使用 systemd 的常见 Linux 发行版,均为只读操作:
cat /etc/os-release
date -Ins
timedatectl status
重点查看:
Time zone:系统当前时区;System clock synchronized:系统时钟是否已同步;NTP service:时间同步服务状态;date -Ins输出中的时区偏移量。
如果发现服务器时钟比可信时间快 3 秒,建立时间线时应先记录这个偏差,再将服务器日志时间减去 3 秒。不要在保存证据前直接调整时间,因为时间跳变可能给后续日志带来新的断点。
Windows 核对方法
以下 PowerShell 命令建议在管理员终端执行:
Get-Date -Format o
Get-TimeZone
w32tm /query /status
Windows 事件查看器通常按当前系统本地时间显示事件,而事件 XML 中会保留标准化时间。跨服务器比较时,建议统一调用 ToUniversalTime() 转换为 UTC。
应重点查看哪些日志字段
并非每类日志都包含全部字段。排查时应尽量形成下表中的证据组合。
| 日志来源 | 优先提取字段 | 能回答的问题 | 使用限制 |
|---|---|---|---|
| 防火墙、主机包过滤日志 | 时间、动作、源/目标 IP、源/目标端口、协议、接口、方向 | 流量是否到达并被允许或拒绝 | 未启用日志时,没有记录不代表没有流量 |
| 当前连接状态 | 本地地址、远端地址、TCP 状态、PID、进程名 | 连接是否仍存在,由哪个进程持有 | 只能反映当前状态,不能还原历史 |
| SSH、RDP、系统认证日志 | 用户名、源 IP、认证方式、成功或失败、原因、会话标识 | 是否尝试或成功登录系统 | 认证成功不等于后续操作正常 |
| Nginx、Apache、IIS 日志 | 客户端 IP、代理转发地址、主机名、方法、URI、状态码、响应时间、请求 ID | 外部请求访问了什么入口 | URI 可能包含敏感参数,转发 IP 也可能被伪造 |
| 应用和数据库日志 | 用户、租户、操作、会话 ID、请求 ID、错误码、事务状态 | 连接触发了什么业务行为 | 是否记录取决于应用配置和审计级别 |
| 系统审计、进程日志 | PID、父 PID、账号、可执行文件、命令行、启动时间 | 网络连接背后运行了什么程序 | Linux audit、Windows 4688 等需提前启用 |
| DNS和外连日志 | 查询域名、响应地址、进程、目标 IP、目标端口、连接时长 | 服务器是否主动连接异常目标 | 常规系统不一定保留完整历史记录 |
其中最有价值的关联字段通常是请求 ID、会话 ID和 PID。单纯依靠 IP 关联容易出现误判,因为同一公网 IP 后面可能存在多个用户,反向代理也可能让所有请求都显示为同一个代理地址。
按优先级检查异常连接
1. 保存当前状态并确定调查窗口
先记录告警首次出现的时间,以该时间为中心检查前后数分钟;如果没有找到完整链路,再逐步扩大范围。当前连接属于易失信息,重启服务或断开网络后可能消失,应优先保存。
Linux 可执行:
date -Ins
sudo ss -Hntp
sudo ss -Hlnpt
输出中的关键信息包括:
ESTAB:TCP 连接已经建立;SYN-RECV:服务器收到连接请求,但握手尚未完成;- 本地地址和端口:连接进入哪个服务;
- 对端地址和端口:连接来自哪里或去往哪里;
pid和进程名:哪个进程持有连接。
大量 SYN-RECV 不等于账号被登录,更可能是握手未完成、扫描、流量突增或网络回程异常。发现 ESTAB 后,还需要继续检查对应进程和认证记录。
Windows 可执行:
Get-Date -Format o
Get-NetTCPConnection |
    Sort-Object State, RemoteAddress |
    Select-Object LocalAddress, LocalPort, RemoteAddress, RemotePort, State, OwningProcess,
        @{Name="ProcessName";Expression={
            (Get-Process -Id $_.OwningProcess -ErrorAction SilentlyContinue).ProcessName
        }}
2. 从网络入口确认连接是否真正到达
检查顺序通常是边界防火墙或访问控制日志、主机防火墙日志、反向代理访问日志。需要关注相同的五元组:
源 IP、源端口、目标 IP、目标端口、协议
源端口通常是临时端口,经过 NAT 后可能变化,因此跨设备关联时,应优先使用目标端口、时间范围、源 IP、协议以及设备记录的 NAT 映射字段。
如果边界日志显示允许,但服务器没有任何记录,可能意味着:
- 日志时间或时区不一致;
- 流量被转发到了其他后端;
- 主机路由或本地防火墙阻断;
- 服务未监听目标端口;
- 边界设备仅记录规则命中,不代表完整握手;
- 主机日志未启用或已轮转。
Linux 上应先确认实际使用的防火墙组件和日志策略,不要默认系统一定使用 iptables、nftables 或 firewalld。可以进行只读核对:
sudo systemctl status firewalld --no-pager
sudo nft list ruleset
sudo iptables -S
部分命令可能不存在,或者系统仅使用其中一种组件。查看规则不会自动证明日志已经开启,还应检查规则中是否配置了日志动作。
3. 对照认证与应用访问记录
Linux 的 SSH 认证记录可能位于:
- Debian、Ubuntu:常见为
/var/log/auth.log; - RHEL 系发行版:常见为
/var/log/secure; - 使用 systemd-journald 的系统:可能主要保存在 Journal 中。
实际路径受发行版和日志配置影响,应先核对环境。使用 Journal 查询指定 UTC 时间窗:
sudo env TZ=UTC journalctl \
    --since "2026-09-10 10:15:00" \
    --until "2026-09-10 10:35:00" \
    --utc \
    -o short-iso-precise
只查看 sshd 标识的记录:
sudo env TZ=UTC journalctl \
    -t sshd \
    --since "2026-09-10 10:15:00" \
    --until "2026-09-10 10:35:00" \
    --utc \
    -o short-iso-precise
文件日志可搜索以下典型状态:
sudo zgrep -hE \
    'Failed password|Accepted |Invalid user|session opened|session closed' \
    /var/log/auth.log* /var/log/secure* 2>/dev/null |
    tail -n 200
判断时应区分:
Failed password:密码认证失败;Invalid user:尝试了不存在的用户;Accepted publickey:公钥认证成功;Accepted password:密码认证成功;session opened:系统会话已经建立;session closed:会话退出,不代表期间没有执行操作。
Windows 服务器可重点检查安全日志中的以下事件:
- 4624:登录成功;
- 4625:登录失败;
- 4688:进程创建,但需要提前启用相应审计策略。
查询示例:
$start = [datetime]"2026-09-10T10:15:00Z"
$end = [datetime]"2026-09-10T10:35:00Z"

Get-WinEvent -FilterHashtable @{
    LogName = "Security"
    Id = 4624, 4625, 4688
    StartTime = $start.ToLocalTime()
    EndTime = $end.ToLocalTime()
} | Select-Object @{
        Name = "TimeUTC"
        Expression = { $_.TimeCreated.ToUniversalTime().ToString("o") }
    }, Id, ProviderName, Message
4688 没有记录时,不能直接判断没有创建进程,也可能只是进程创建审计未启用。
4. 检查 Web 入口和代理字段
Nginx 日志路径及格式可能被自定义,应先查配置,不要只读取默认文件:
sudo grep -nE 'log_format|access_log|error_log' \
    /etc/nginx/nginx.conf \
    /etc/nginx/conf.d/*.conf \
    /etc/nginx/sites-enabled/* 2>/dev/null
常见关键字段包括:
$time_iso8601:带时区的请求时间;$remote_addr:与 Nginx 建立连接的地址;$http_x_forwarded_for:代理传入的客户端地址;$host:访问的域名或虚拟主机;$request:请求方法、URI 和协议;$status:HTTP 状态码;$request_time:完整请求耗时;$upstream_response_time:上游应用响应耗时;$request_id:请求关联标识,但需确认当前版本和配置是否记录。
X-Forwarded-For 只有在请求确定来自受信任代理,并且代理会覆盖或清理客户端传入值时才可以作为真实来源依据。公网客户端可自行构造该请求头,不能脱离 $remote_addr 和代理链路单独使用。
Apache、IIS 同样需要先确认虚拟主机和日志字段配置。IIS 常见日志目录为 %SystemDrive%\inetpub\logs\LogFiles\,但站点编号、字段和目录均可能调整。
5. 从连接追到进程和外连
当服务器存在陌生外连时,应将远端 IP 和端口关联到 PID,再确认进程路径、父进程、运行账号和启动时间。进程名可以伪装,因此不能只看名称。
Linux 可先进行只读检查:
sudo ss -Hntp
ps -eo pid,ppid,user,lstart,cmd --sort=lstart
对于重点 PID,可进一步查看:
pid=8421

sudo readlink -f "/proc/$pid/exe"
sudo tr '\0' ' ' < "/proc/$pid/cmdline"
echo
sudo ls -l "/proc/$pid/fd" 2>/dev/null | head -n 50
请将 8421 替换为实际 PID。若进程已经退出,/proc 信息会消失,此时需要依赖 auditd、systemd Journal、应用日志或其他已启用的审计记录。
判断外连是否异常时,至少要核对:
- 该进程是否属于已知应用;
- 可执行文件路径是否符合部署方式;
- 父进程是否合理;
- 运行账号是否符合最小权限原则;
- 目标域名和 IP 是否属于业务依赖;
- 连接发生前是否有登录、文件上传、任务执行或应用报错。
用同一条时间线串起事件
建议建立一个只包含原始事实的事件表,每一行保留日志来源和原文位置。下面是关联方式示例,时间和地址仅用于说明:
| UTC时间 | 日志来源 | 关键事件 | 关联字段 |
|---|---|---|---|
| 10:20:14.120 | 防火墙 | 允许访问服务器443端口 | 源IP、目标端口、TCP |
| 10:20:14.181 | Nginx | POST /api/login 返回401 |
源IP、请求ID r-a12 |
| 10:20:17.006 | Nginx | 再次登录请求返回200 | 源IP、请求ID r-a13 |
| 10:20:17.031 | 应用认证日志 | 用户认证成功并创建会话 | 请求ID r-a13、会话ID |
| 10:20:18.420 | 系统审计 | 应用账号启动子进程 | PID、父PID、运行账号 |
| 10:20:19.008 | 网络记录 | 该PID连接外部地址 | PID、目标IP、目标端口 |
这条时间线只能证明事件在时间和字段上存在关联,不能仅凭相邻发生就认定登录请求必然启动了子进程。更可靠的证据顺序是:
- 优先使用请求 ID、会话 ID、事务 ID、PID 等唯一或半唯一标识;
- 其次使用完整五元组和 NAT 映射;
- 再使用用户名、来源 IP、URI 和紧邻时间;
- 只有时间相近但没有其他共同字段时,应标记为“待验证”,不能直接归因。
常见结果分别意味着什么
有网络允许记录,但没有认证记录
连接可能只到达端口,没有完成应用协议或认证;也可能访问的并非登录服务。还应检查目标端口监听进程、TLS 错误、反向代理错误日志以及时间偏差。
有大量认证失败,但没有成功记录
更接近账号扫描或口令尝试,不能据此认定已经入侵。仍需检查其他账号、其他认证方式以及同一来源是否访问了其他端口。
认证成功后出现陌生进程或外连
风险较高,但仍要确认是否为登录脚本、自动化任务、更新程序或业务组件。重点关联会话建立时间、父进程、执行账号和目标地址。
Web 返回成功状态,但应用没有成功记录
HTTP 状态码可能由反向代理、缓存或统一错误页面产生。应继续查看上游状态、应用错误码、请求 ID 和数据库事务结果。
主机存在连接,入口设备没有记录
优先核对时区、日志保留范围、IPv4/IPv6、内网接口、容器网络和旁路入口。也可能是服务器主动外连,而不是外部连接服务器。
修复后如何确认定位有效
在封禁地址、调整防火墙、重置账号或重启服务前,应先保存相关日志、当前连接、进程信息和时间偏差。涉及防火墙或远程登录策略时,要预留控制台访问方式,备份原配置并准备明确的回滚方案,避免将正常管理连接一并阻断。
完成处理后,可使用授权测试账号或受控测试地址重新建立一次连接,验证以下事项:
- 边界日志、主机日志、认证日志和应用日志能按顺序出现;
- 各组件时间已统一,或时间偏差已被记录;
- 请求 ID、会话 ID、PID 等字段能够跨日志关联;
- 应拒绝的连接确实被拒绝,正常业务连接仍可建立;
- 原异常账号、进程或外连没有再次出现;
- 日志轮转、磁盘空间和保留周期足以覆盖下一次调查。
如果关键日志在事件发生时未启用,就无法仅靠事后推测还原完整历史。此时应明确区分“已经证明的事实”和“基于时间接近的推断”,并补充必要的认证审计、进程审计和结构化访问日志,为后续事件保留可关联字段。