香港服务器数据库备份频率与保留周期怎么定:如何通过恢复演练验证
本文说明如何依据RPO、RTO、故障发现窗口和审计需求,制定香港服务器数据库的备份频率、备份范围与分层保留周期,并通过隔离环境恢复演练,验证备份一致性、恢复链完整性及实际恢复耗时,适合运维与数据库管理人员参考。
数据库备份任务每天显示“成功”,并不代表数据一定能恢复。比如每天凌晨做一次全量备份,下午发生误删,即使备份文件完好,也可能丢失十几个小时的数据;如果恢复过程需要重新下载大文件、补齐日志和修复配置,业务停机时间还可能超过预期。
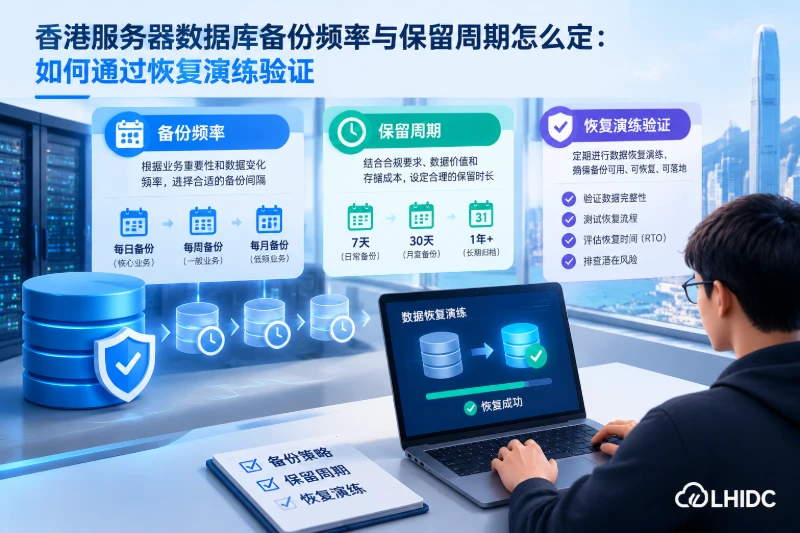
因此,香港服务器上的数据库备份频率不应按“每天一次”机械设置,而应由两个指标倒推:用RPO决定备份或日志归档间隔,用RTO决定备份类型、存放位置和恢复流程。保留周期则要覆盖故障发现窗口、业务审计需求和勒索软件潜伏期。方案是否有效,最终必须通过隔离环境中的恢复演练验证,而不是只看备份任务状态。
先明确RPO与RTO
RPO是业务最多可以接受丢失多长时间的数据,RTO是从确认故障到业务恢复可用,最多允许花多长时间。
例如,业务最多能接受丢失15分钟的数据,仅在每天凌晨做全量备份显然不够。更合理的组合可能是:
- 定期全量备份,作为恢复基线;
- 持续或高频归档事务日志;
- 恢复时先还原全量备份,再应用日志到指定时间点。
需要注意,备份间隔不能简单等同于RPO。任务调度延迟、文件上传时间和失败后的重试间隔都会扩大实际数据缺口。若目标RPO为30分钟,备份刚好每30分钟运行一次,任务延迟或失败一次就可能超标,因此需要预留余量并配置失败告警。
可按以下方式建立初始策略:
| 业务变化特征 | 数据损失容忍度 | 可考虑的备份方式 | 验证重点 |
|---|---|---|---|
| 数据变化少,可人工补录 | 数小时至一天 | 每日全量或全量加增量 | 备份完整性、恢复耗时 |
| 订单、会员等持续写入 | 数十分钟以内 | 全量备份加事务日志归档 | 时间点恢复、日志连续性 |
| 高频交易或关键业务 | 接近实时 | 备份、日志归档与高可用组合 | 故障切换和灾难恢复边界 |
| 归档查询数据 | 可接受较长恢复时间 | 低频全量、较长保留 | 历史版本可读性 |
表中的频率只是判断方向,实际数值要根据写入量、数据库规模、恢复速度和业务要求确定。
备份范围不能只有数据库文件
恢复失败经常不是因为数据文件缺失,而是恢复后缺少运行条件。备份清单至少应覆盖:
- 数据库数据、事务日志以及必要的系统库;
- 用户、角色、权限和授权关系;
- 数据库配置文件、参数变更记录;
- 存储过程、触发器、事件、扩展或插件;
- 应用使用的连接配置和版本信息;
- 加密备份所需的密钥及密钥恢复流程;
- 备份清单、校验值和操作日志。
应用上传文件存储在香港服务器本地时,还要确认数据库记录与文件是否处于一致时间点。只恢复数据库而没有对应附件,可能出现记录存在但文件打不开的问题。数据库与文件系统分别备份时,应通过应用停写、数据库一致性快照或可追踪的时间标记建立对应关系。
一致性比“复制完成”更重要
直接复制正在运行的数据库数据目录,未必能得到可恢复副本。数据库写入通常涉及内存缓存、数据页和事务日志,普通文件复制可能捕获到不一致状态。
应优先使用数据库官方支持的逻辑备份、物理热备或快照协调机制。虚拟机磁盘快照如果没有配合数据库冻结写入或一致性接口,通常只能视为崩溃一致性副本,不能自动等同于数据库一致性备份。
还要区分几种常被混淆的能力:
- 主从复制解决副本同步问题,误删操作也可能同步到副本,不能替代备份;
- 磁盘快照便于快速回滚,但若与生产磁盘处于同一故障域,不能应对整机或账号级故障;
- 逻辑备份跨环境迁移较方便,但大型数据库的导入时间可能较长;
- 物理备份通常恢复较快,但对数据库版本、存储结构和工具兼容性要求更高。
保留周期要覆盖“多久后才发现问题”
只保留最近几天的备份,能够处理即时误操作,却未必能处理延迟发现的数据污染。保留周期应综合以下因素:
- 业务通常需要多久才能发现异常;
- 是否存在月末对账、审计或历史追溯要求;
- 数据库每日变化量和可用备份容量;
- 全量、增量和日志之间的依赖关系;
- 是否需要防范备份被同步删除或加密。
实践中可以采用分层保留,而不是把所有备份保留相同时间。例如保留较密集的近期恢复点,同时保留较少的周级、月级基线。删除全量备份前,必须确认依赖它的增量备份和事务日志已经过期,否则备份文件虽然仍在,恢复链却会断裂。
容量规划不能只计算全量文件大小,可用以下思路估算:
备份容量 ≈ 全量备份数量 × 单次全量大小
         + 增量或事务日志日均量 × 保留天数
         + 校验、索引和临时恢复空间
压缩率和日志增长量应以当前数据库实际观察值为准。还应为恢复解压、日志重放和临时文件预留空间,避免备份能够保存却没有空间恢复。
香港服务器上的备份副本如何放置
备份只存放在原香港服务器的数据盘中,无法覆盖磁盘损坏、系统误删、账号失陷等风险。至少应让一个副本脱离生产主机,并采用独立凭据和受限删除权限。有条件时可增加异地或离线副本,避免单一故障同时影响生产数据与备份。
存放位置还会影响RTO。远端副本降低了同域故障风险,但恢复时需要传输数据。应根据数据库体积、可用传输速率、解压速度和日志重放耗时估算恢复时间,不能只关注备份上传是否完成。网络受限时,可以保留一份便于快速恢复的近端副本,同时用独立远端副本承担灾难恢复职责。
用恢复演练验证备份是否真正有效
恢复演练应在隔离环境中进行,不能直接覆盖生产数据库。演练环境应阻断生产写入、邮件发送、支付回调和定时任务,防止恢复后的应用误触发真实业务。
建议按以下步骤执行:
- 随机选择一个历史恢复点,不要每次都用最新备份。
- 从备份清单确认全量文件、增量文件、事务日志和密钥齐全。
- 校验文件完整性,并记录下载与校验耗时。
- 在兼容版本的空数据库实例中恢复基线备份。
- 按顺序应用增量或事务日志,恢复到目标时间点。
- 检查数据库启动日志、恢复日志以及中断或跳过记录。
- 执行数据和应用层验证,记录实际RPO与RTO。
- 清理演练环境前保存过程记录、错误信息和改进项。
在Linux环境中,可先对备份清单执行哈希校验。以下命令只读取文件,但应先确认当前目录和清单来源可信:
cd /path/to/backup
sha256sum -c manifest.sha256
如果使用gzip压缩的逻辑备份,可在不解压到磁盘的情况下检查压缩包结构:
gzip -t database.sql.gz
echo $?
返回值为0只说明压缩数据结构通过检查,不代表SQL一定能成功导入,也不能证明数据满足业务一致性。
以MySQL逻辑备份为例,恢复前应先核对客户端与目标数据库版本:
mysql --version
随后只能向隔离环境中的空测试库导入,严禁把示例中的连接地址改成生产实例后直接执行:
gunzip -c database.sql.gz | \
mysql --host=127.0.0.1 --port=3307 \
      --user=restore_user --password \
      restore_drill
如果实际使用的是MySQL物理备份、二进制日志恢复,或使用PostgreSQL、SQL Server等数据库,应改用对应版本的官方恢复工具,不能套用上述命令。涉及时间点恢复时,还要验证日志序列是否连续,以及服务器时区与目标时间是否一致。
演练通过不能只看数据库能否启动
一次合格的恢复演练至少要回答以下问题:
- 实际恢复点距离故障时间多远,是否满足RPO;
- 从开始获取备份到应用恢复可用,是否满足RTO;
- 核心表数量、关键记录和时间范围是否正确;
- 主键、外键、索引、触发器和存储过程是否完整;
- 应用能否正常登录、查询和执行受控写入;
- 字符集、排序规则、时区和权限是否与生产一致;
- 加密密钥、备份账号和恢复文档是否由值班人员独立获取;
- 某个备份文件损坏时,是否存在可用的替代恢复链。
检查数据时,不宜只比较数据库总大小。总大小相近不代表内容正确,应针对订单状态、余额汇总、最新记录时间等业务关键数据设计校验SQL,并由业务负责人确认结果。
容易忽略的限制
恢复演练只能证明被抽查的备份链在指定环境中可用,不能永久证明后续备份都可靠。数据库升级、备份工具变更、密钥轮换、存储迁移或数据规模明显增长后,都应重新演练。
同时,恢复到测试实例的耗时不一定等于真实灾难下的RTO。真实场景还包括服务器准备、网络配置、应用连接切换、缓存重建和业务验收。制定香港服务器数据库备份策略时,应把这些环节一并计时,并定期抽查较早的恢复点。若旧备份依赖已停用的软件版本或已丢失的密钥,保留再久也没有实际恢复价值。