日本CN2服务器防御怎么选:高防IP、WAF和主机安全各解决什么问题
本文从攻击路径出发,梳理高防IP、WAF和主机安全在日本CN2服务器防护中的边界与组合方式,适合技术决策者评估DDoS、Web攻击和主机入侵风险,并制定加固、验证与回滚方案。
先从攻击路径看:日本CN2服务器到底暴露在哪里
一台面向公网的日本CN2服务器,常见攻击路径通常不是单点问题:攻击者可能先用大流量打满公网入口,也可能绕过网站前端直接扫源站端口,还可能利用Web漏洞上传后门,或者通过弱口令登录系统。线路是CN2,只代表网络路径和访问体验更适合部分跨境业务,并不等于自带完整安全防护。
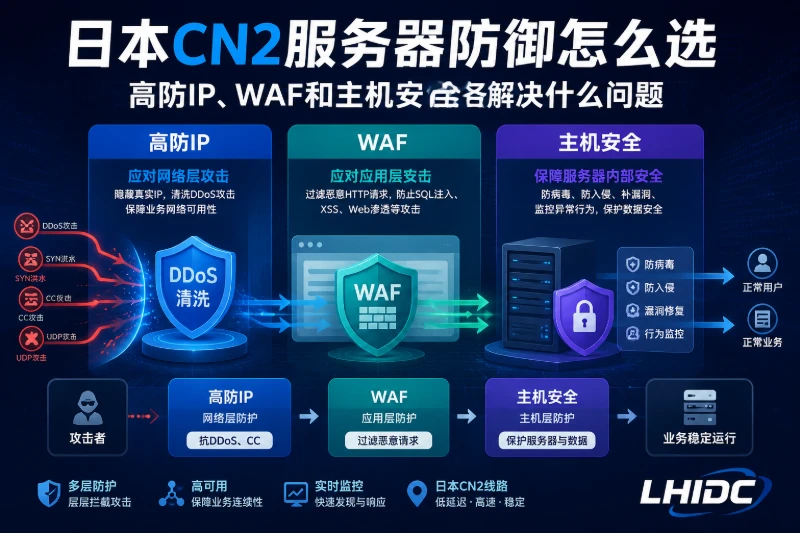
因此,高防IP、WAF和主机安全不是互相替代的产品,而是分别处理不同层面的风险:
- 高防IP:主要处理DDoS流量攻击,重点在网络层、传输层清洗和隐藏源站。
- WAF:主要处理HTTP/HTTPS应用层攻击,例如SQL注入、XSS、恶意扫描、异常请求。
- 主机安全:主要处理服务器内部安全,包括弱口令、恶意进程、木马文件、异常登录、权限和补丁风险。
如果只买其中一个,防护会有明显边界。例如只上WAF,源站IP泄露后仍可能被直接打流量;只上高防IP,网站程序漏洞仍可能被利用;只做主机安全,入口带宽被打满时业务仍会不可用。
现有暴露面先确认,不要一上来就堆产品
企业技术负责人在做日本CN2服务器防御方案前,应先把当前暴露面列出来。这个步骤比直接采购更重要,因为不同业务的优先级不同。
建议先确认以下问题:
- 业务协议是什么:HTTP/HTTPS、TCP长连接、UDP、游戏协议、API接口还是管理后台。
- 源站IP是否已经公开:历史DNS解析、代码配置、邮件头、第三方回源记录都可能泄露。
- 公网端口有哪些:是否只开放80/443,还是同时开放SSH、数据库、Redis、面板端口。
- 攻击主要表现是什么:带宽被打满、连接数耗尽、CPU飙高、网站出现恶意请求、后台被撞库。
- 是否有回滚能力:DNS是否可快速切换,是否有快照、配置备份和旁路方案。
可以先在服务器上做只读检查,避免误操作:
ss -tulpen
查看最近登录记录:
last -a | head -50
查看Nginx访问量较高的来源IP,仅用于初步观察:
awk '{print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -nr | head -20
如果日志路径、Web服务或系统版本不同,应先核对实际环境,不要直接照搬路径。
三类防护分别解决什么问题
| 防护组件 | 主要解决的问题 | 不能解决的问题 | 适合优先使用的场景 |
|---|---|---|---|
| 高防IP | DDoS流量清洗、SYN/ACK等传输层攻击、隐藏源站入口 | Web漏洞、弱口令、服务器木马、业务逻辑漏洞 | 被大流量攻击、源站带宽被打满、TCP业务需要抗攻击 |
| WAF | SQL注入、XSS、恶意爬虫、漏洞扫描、异常HTTP请求 | 非HTTP协议攻击、源站IP直连攻击、系统入侵后的清理 | 网站、API、管理后台、CMS、SaaS应用 |
| 主机安全 | 异常登录、恶意文件、权限风险、补丁风险、进程异常 | 上游带宽拥塞、复杂应用层绕过、业务逻辑风控 | 所有公网服务器,尤其是有SSH、后台、上传功能的业务 |
对日本CN2服务器来说,CN2线路通常用于提升访问路径质量,但安全架构仍要按攻击类型来设计。线路优化和安全防护是两条线:前者解决访问体验,后者解决可用性和入侵风险。
优先加固动作:先保入口,再保应用,再保主机
1. 先收敛源站暴露
如果业务只需要Web访问,源站不应直接暴露过多端口。常见做法是:
- 公网只保留必要服务端口,例如80/443。
- SSH管理端口限制固定办公IP或堡垒机IP访问。
- 数据库、Redis、Elasticsearch等组件不要直接开放公网。
- 面板、监控、管理后台增加IP白名单、二次认证或VPN访问。
如果已经接入高防IP或WAF,源站安全组应只允许高防回源IP、WAF回源IP访问Web端口。否则攻击者拿到源站IP后,可以绕过前端防护直接攻击日本CN2服务器。
2. 高防IP放在抗DDoS优先级最高的位置
当业务出现带宽打满、连接数异常、SYN连接暴涨、服务未崩但外部无法访问时,应优先考虑高防IP。高防IP通常作为业务入口,对外公布高防IP,清洗后再回源到日本CN2服务器。
适用判断:
- 攻击流量超过源站带宽承受能力;
- 业务需要保持公网可访问;
- 源站IP可以隐藏或重新更换;
- 有明确的回源端口和协议。
注意,高防IP不是“万能防火墙”。如果攻击请求已经是正常HTTPS请求,例如大量模拟真实用户访问登录接口,高防IP只能缓解部分连接与流量压力,仍需要WAF、限速、验证码、业务风控配合。
3. WAF用于保护HTTP/HTTPS业务
WAF适合放在网站和API前面,对请求内容进行识别与拦截。它重点处理应用层风险,例如:
- SQL注入、命令注入、路径穿越;
- XSS、恶意User-Agent、漏洞扫描;
- 高频访问、异常参数、敏感路径探测;
- 对后台、登录、上传接口做更细规则。
WAF上线时不建议直接开启最严格拦截。更稳妥的方式是先观察模式,再对高置信度规则开启拦截。尤其是API业务,误拦截可能影响正常调用,需要结合接口路径、请求方法、Content-Type和状态码分析。
4. 主机安全做基础盘,不能等被打了再补
主机安全属于持续性防护,不应该只在遭遇攻击后才启用。它的价值在于发现“已经进入服务器内部”的风险,例如异常账号、恶意进程、WebShell、计划任务后门和权限变化。
建议至少覆盖:
- SSH禁止弱口令,优先使用密钥登录;
- 系统补丁和Web组件补丁定期更新;
- 最小化安装,不使用的服务关闭;
- Web目录权限隔离,上传目录禁止执行脚本;
- 关键配置、站点文件、数据库定期备份;
- 开启登录、进程、文件变更和安全告警。
主机安全不能替代高防IP,因为服务器本身无法清洗已经打满上游入口的大流量;也不能替代WAF,因为主机安全通常是在入侵行为或异常文件产生后发现风险,拦截位置更靠后。
组合方案怎么选
可以按业务风险选择组合,而不是所有场景都一次性堆满。
| 业务情况 | 推荐组合 | 重点原因 |
|---|---|---|
| 企业官网、品牌站 | WAF + 主机安全,必要时加高防IP | 主要风险是漏洞扫描、CMS漏洞、后台爆破 |
| 跨境电商、SaaS平台 | 高防IP + WAF + 主机安全 | 可用性、数据安全和应用层攻击都需要覆盖 |
| API服务 | WAF + 主机安全,高并发或被攻击时加高防IP | 需要接口限速、参数过滤、认证保护 |
| TCP长连接业务 | 高防IP + 主机安全 | WAF只适合HTTP/HTTPS,非Web协议需看高防能力 |
| 已发生DDoS攻击 | 优先高防IP,再补WAF和主机安全 | 先恢复入口可用性,再处理应用与主机风险 |
如果日本CN2服务器承载的是核心业务,建议至少具备“两层以上”防护:入口层负责抗流量,应用层负责过滤请求,主机层负责入侵检测和加固。
上线前配置核对:重点看是否真的接入到防护链路
安全产品开通后,最常见的问题不是“没买”,而是“没有真正生效”。
上线前建议核对:
- DNS解析是否指向高防IP或WAF入口,而不是直接解析到源站IP。
- 源站安全组是否限制回源来源,避免源站被直连。
- WAF证书、回源协议、Host头是否配置正确。
- 高防IP的回源端口、协议类型是否与业务一致。
- 服务器本地防火墙和云端安全组规则是否冲突。
- 管理端口是否只允许可信IP访问。
- 业务日志是否能区分真实访客IP和代理回源IP。
如果使用Nginx作为源站,接入WAF或高防代理后,还需要确认真实客户端IP是否通过可信头传递,避免日志中全部显示为回源节点IP。具体配置取决于接入方式和回源头名称,不应随意信任所有X-Forwarded-For,否则可能被伪造。
验证方法:看入口、看源站、看日志
防护上线后,不要只用浏览器打开首页判断成功。至少要做三类验证。
入口验证
确认域名解析结果是否已经切换到防护入口:
dig example.com +short
如果使用CNAME接入,也应确认最终链路是否符合预期:
dig example.com CNAME +short
源站直连验证
从非白名单网络访问源站IP,确认不应暴露的端口无法访问。这里建议使用普通连通性检查,不要进行压力测试或攻击模拟:
curl -I http://源站IP
如果源站已经做了回源白名单,非授权来源应无法直接访问业务页面,或只能看到拒绝访问结果。
日志验证
观察WAF、高防IP控制台与源站日志是否都有记录,并确认时间线一致:
- 高防侧是否能看到清洗、连接、回源记录;
- WAF侧是否能看到命中规则、放行和拦截记录;
- 源站Nginx/Apache日志是否仍有异常来源直接访问;
- 系统安全日志是否出现异常登录或提权行为。
回滚条件:安全策略要能撤回,不要影响业务不可恢复
高防IP、WAF和主机安全都可能涉及入口切换、访问控制和拦截策略,上线前应准备回滚方案。
建议设置以下回滚条件:
- WAF误拦截核心接口,导致登录、支付、下单、API调用异常;
- 高防回源配置错误,导致源站无法访问;
- 源站安全组白名单配置过严,正常回源被拒绝;
- 主机安全策略误隔离业务进程或误报业务文件;
- DNS切换后部分地区解析异常,影响用户访问。
上线前可将DNS TTL适当调低,保留原始解析记录、WAF规则变更记录、安全组旧规则截图或导出文件。涉及服务器内部策略调整时,建议先做快照或配置备份。回滚时优先撤回最近一次变更,不要同时修改多处规则,否则难以定位真正原因。
持续观察的指标和响应边界
防护不是一次性配置。日本CN2服务器接入高防IP、WAF和主机安全后,应持续观察以下指标:
- 带宽峰值、连接数、SYN异常、清洗次数;
- WAF拦截规则命中量、误报接口、异常路径;
- 源站CPU、内存、磁盘IO、进程数量;
- SSH登录失败次数、异地登录、异常账号;
- Web目录新增文件、计划任务变化、可疑外联;
- 业务状态码比例,尤其是403、499、500、502、504。
如果攻击已经持续发生,优先保证入口可用,再逐步收紧应用规则和主机权限。若攻击目标是业务逻辑,例如批量注册、撞库、薅优惠、接口滥用,仅依靠高防IP和通用WAF并不充分,还需要验证码、频率限制、设备指纹、账号风控和业务侧限额策略配合。安全方案的边界越清楚,采购和加固动作越不容易走偏。